Jeśli poczta firmowa, panel hostingu albo konto administratora prosi wyłącznie o hasło, sprawdź możliwość włączenia dodatkowego zabezpieczenia. Przed wyborem metody ustal, kto korzysta z konta i co stanie się po utracie telefonu. Dla właściciela firmy obie sprawy są istotne przy codziennej pracy.
MFA to uwierzytelnianie wieloskładnikowe: usługa sprawdza więcej niż jeden rodzaj dowodu tożsamości. Dwa kolejne hasła nie stają się przez to dwoma różnymi składnikami.
Kod można wpisać także na fałszywej stronie
Kod SMS i jednorazowy kod z aplikacji można wyłudzić przez stronę podszywającą się pod logowanie. Napastnik może próbować wykorzystać taki kod w prawdziwej usłudze. CERT Polska opisuje tę słabość obu metod. Materiał o MFA.
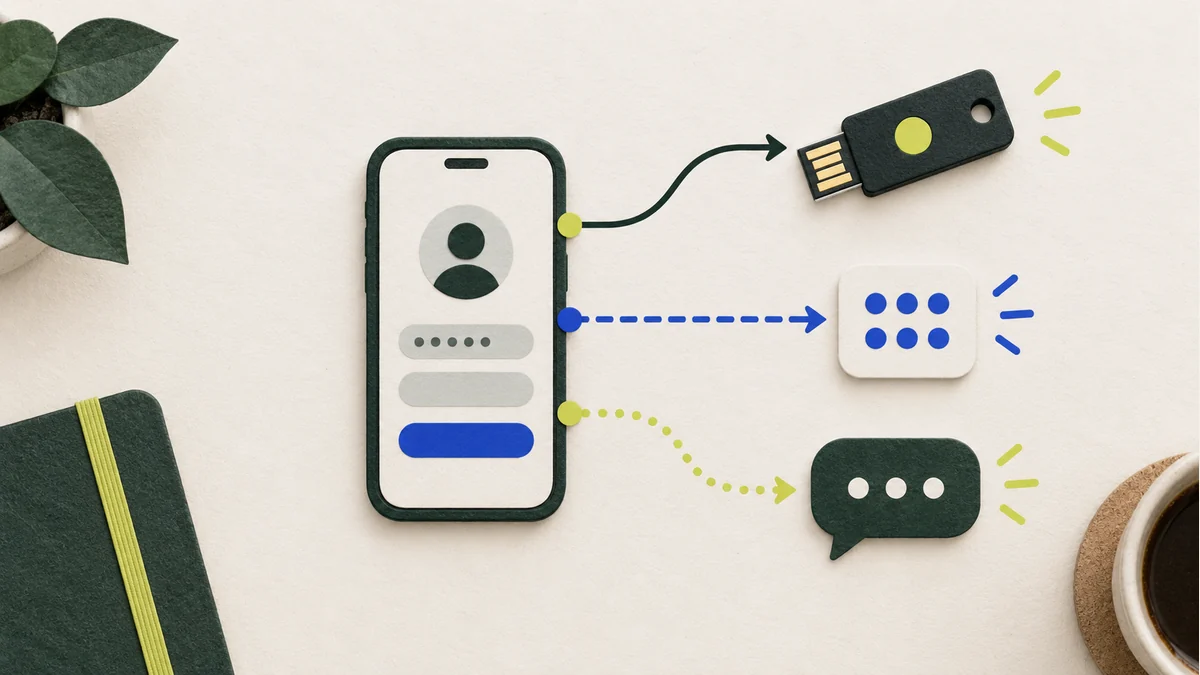
Przy porównywaniu ustawień nie poprzestawaj więc na informacji „konto ma kod”. Zapisz, skąd kod pochodzi, kto go otrzymuje i jakie inne metody usługa udostępnia. Nie wyłączaj obecnego zabezpieczenia bez przygotowania i sprawdzenia jego następcy.
Co zmienia FIDO2
FIDO2/WebAuthn wiąże uwierzytelnianie z domeną usługi. Taki mechanizm jest odporny na wyłudzanie danych logowania przez podstawioną domenę. Nie usuwa jednak wszystkich sposobów przejęcia konta, np. ryzyk związanych z już zalogowaną sesją. Wyjaśnienie CERT Polska.
Passkey może znajdować się na urządzeniu, kluczu sprzętowym albo w rozwiązaniu umożliwiającym synchronizację. Nie każdy wariant wymaga zakupu osobnego klucza USB. Sposób użycia i odzyskania zależy od rozwiązania oraz usługi. Opis FIDO Alliance.
Zacznij od kont potrzebnych do prowadzenia firmy
Przygotuj spis poczty, paneli domeny i hostingu oraz administratorów strony. Dodaj pozostałe konta, których brak zatrzymałby ważną część pracy. Dla każdego sprawdź dostępne metody logowania, osoby z uprawnieniami oraz odzyskiwanie.
Jeśli usługa obsługuje kilka metod, porównaj je dla tego konkretnego konta. Właściciel i pracownik mogą potrzebować innych uprawnień. Wspólny login wymaga osobnego uporządkowania: nie rozwiązuje go sam zakup klucza.
Nie zmieniaj jednocześnie wszystkich kont bez zapisania wyników. Łatwiej sprawdzić kolejno logowanie, uprawnienia i odzyskiwanie jednej usługi niż później ustalać, dlaczego kilka osób utraciło dostęp.
Przygotuj plan utraty urządzenia
Przed zakończeniem konfiguracji sprawdź procedurę odzyskiwania i dostępne rozwiązanie zapasowe. Nie zakładaj, że utrata telefonu zawsze oznacza utratę konta albo że każdy passkey automatycznie pojawi się na nowym urządzeniu.
Zapisz ustalenia bez ujawniania sekretów w zwykłej dokumentacji. Kody odzyskiwania i inne poufne dane potrzebują odpowiedniego miejsca przechowywania. Instrukcja ma powiedzieć uprawnionej osobie, gdzie ich szukać i jak postąpić.
CyberKlucz pomaga uporządkować bezpieczny dostęp do kont w uzgodnionym zakresie. Do pierwszej rozmowy wystarczy lista usług i opis obecnego sposobu logowania. Nie przesyłaj haseł ani kodów odzyskiwania w zapytaniu.